 德讯电讯
引言:在将业务托管到韩国服务器并进行落地部署时,供应商资质与安全合规是首要考虑。本文针对韩国环境,从法规、证书、基础设施到合同条款提供可落地的检查要点,帮助企业在本地化部署时保障数据安全与合规性。
将服务落地韩国涉及跨境数据流动、本地法律与市场责任,若忽视供应商合规能力,可能引发数据泄露、监管处罚或业务中断。审核资质可以提前识别风险、确保持续服务能力并满足客户与监管方的信任要求,是托管落地产生稳健运营的基础。
韩国对个人信息及网络安全有明确法律规范,如个人信息保护法、信息通信网法等。检查供应商是否熟悉并执行本地数据保护要求、是否能配合监管审计与应对政府合规申请,是判断其合规成熟度的重要指标。
优先核验国际与本地通行的安全管理证书,例如ISO 27001、ISO 22301、SOC报告等;同时关注供应商是否通过韩国相关部门或行业认可的安全评估。证书应真实有效且覆盖托管服务与运营中心范围。
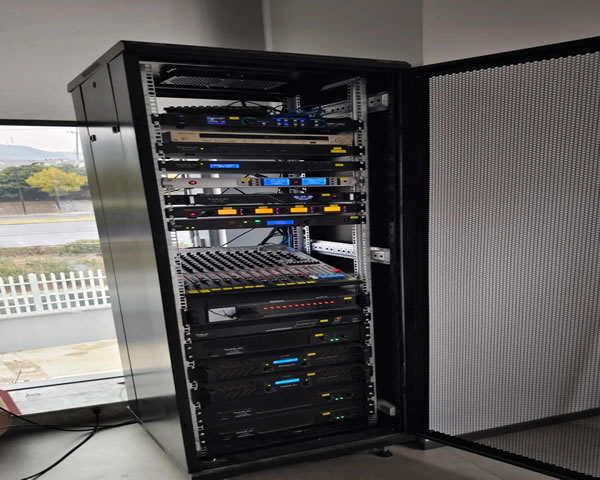
实地或通过第三方报告确认机房(IDC)物理安全:出入口管控、电力冗余、消防与环境监控等。评估数据中心是否具备灾备能力与地域分布,以降低单点故障和自然灾害带来的影响,确保落地方案具备连续性保障。
审查网络架构、防火墙、入侵检测/防御、加密存储与传输机制,以及备份与快照策略。关注带宽与DDoS防护措施,确认跨境链路加密与日志保留策略满足审计与法律要求,保障数据在传输与静态时的安全。
评估供应商的运维团队规模、值班制度、安全事件响应流程与SLA承诺。要求查看过往安全事件处理案例或演练记录,确认其具备快速恢复、补丁管理与变更控制能力,能够在突发事件中保护业务可用性与数据完整性。
在合同中明确数据归属、存储位置、跨境传输规则、隐私责任与违约处罚。约定合规审计权、退出迁移流程与数据销毁机制,确保在供应商更换或终止服务时,企业能安全收回或清除在地数据,满足数据主权与合规要求。
建议按合规、证书、基础设施、网络安全、运维与合同六大维度建立检查清单,并结合第三方评估或现场验证。选择有本地化经验、法务与技术支持能力的供应商,签署明确的数据保护条款,才能实现韩国服务器托管落地的安全与可控性。